Offsend ได้รับการรักษาขอบเขตบริบท AI ในการพัฒนาและการทำงาน CI
Offsend, จาก Offsend, ปกป้องข้อมูลนักพัฒนาที่ละเอียดอ่อนที่ใช้กับผู้ช่วยการเขียนโค้ด AI โดยการบังคับใช้ขอบเขตบริบท AI ที่ชัดเจน แอปจะติดตามการโต้ตอบของโมเดลและให้การควบคุมที่ขับเคลื่อนด้วยการกำหนดค่าที่ทำให้เครื่องมือ AI ไม่สามารถเห็นไฟล์ที่ไม่ได้รับอนุญาต และยังมีการรวมเข้ากับโปรแกรมแก้ไขและ CI เพื่อฝังการควบคุมเหล่านั้นในกระบวนการทำงานปกติ วิศวกรความปลอดภัยและทีมพัฒนาที่ใช้ตัวแทน AI จะได้รับการจัดการนโยบายแบบรวมศูนย์เพื่อลดการเปิดเผยข้อมูลโดยบังเอิญในระหว่างการพัฒนาและการตรวจสอบ。
เครื่องมือจัดการขอบเขตเฉพาะอะไรภายในที่เก็บข้อมูล?
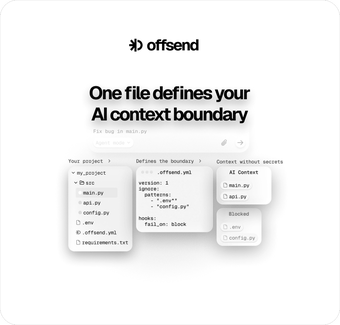
แอปจะรวมกฎการเปิดเผย AI ไว้ในไฟล์ .offsend.yml การตั้งค่าหนึ่งเดียวที่ทำหน้าที่เป็นแหล่งข้อมูลที่เชื่อถือได้ของที่เก็บข้อมูล ไฟล์นั้นจะซิงโครไนซ์กับหลายรูปแบบการละเว้น AI เพื่อให้ทีมไม่ต้องดูแลรายการหลายรายการด้วยตนเอง เป้าหมายการละเว้นที่รองรับ ได้แก่:
- .cursorignore
- .claudeignore
- .aiexclude
การปกปิดความลับและการป้องกันระยะเวลาการทำงานมีความแม่นยำแค่ไหน?
เครื่องมือจะระบุความลับในคำตอบของตัวแทนและใช้กลไกการปิดผนึกที่สามารถย้อนกลับได้ โดยผลิตตัวแทนเช่น {{TYPE:v1...}} ที่สามารถกู้คืนได้ในท้องถิ่น นอกจากนี้ยังติดตามผลลัพธ์ของ Model Context Protocol (MCP) และควบคุมคำตอบก่อนที่จะถึงโมเดล สำหรับข้อมูลที่เปิดเผยแล้ว คำสั่งตรวจสอบจะสแกนทรานสคริปต์ของตัวแทนในท้องถิ่นและปกปิดความลับที่ค้นพบ ทำให้สามารถแก้ไขค่าที่รั่วไหลได้ภายหลัง.
แพลตฟอร์มและการรวมระบบใดบ้างที่จำเป็นสำหรับการทำงาน?
แอปทำงานบน macOS 13+ และ Linux builds สำหรับ x86_64 และ arm64 และรวมเข้ากับโฮสต์ MCP และ AI editors การรวมระบบที่สังเกตได้รวมถึงโฮสต์ที่เข้ากันได้กับ MCP เช่น Claude Desktop และ editors เช่น Cursor และ Windsurf นอกจากนี้ยังมีให้บริการในฐานะส่วนขยายเบราว์เซอร์สำหรับการสนทนาออนไลน์และในฐานะการรวม CI ซึ่งช่วยให้ทีมเชื่อมโยงกฎของที่เก็บข้อมูลกับเวิร์กโฟลว์อัตโนมัติได้โดยไม่ต้องใช้เครื่องมือแยกต่างหาก.
ทีมสามารถบังคับใช้กฎข้ามเครื่องและเวิร์กโฟลว์ต่อเนื่องได้หรือไม่?
เครื่องมือรวมถึงการกระทำที่มุ่งเน้น CI ซึ่งจะทำให้คำขอดึงล้มเหลวเมื่อมีการตรวจพบความลับหรือกฎการละเว้นเบี่ยงเบน ทำให้สามารถบังคับใช้ในระดับที่เก็บข้อมูลได้ ชั้นการแยก OS ที่เลือกได้สามารถปฏิเสธการอ่านไฟล์ที่ไม่ได้รับอนุญาตและการออกจากเครือข่ายโดยตัวแทน เพิ่มการควบคุมระยะเวลาการทำงานสำหรับสภาพแวดล้อมที่มีความเสี่ยงสูง การรวมกันนี้สนับสนุนทั้งการตรวจสอบนโยบายก่อนการคอมมิทและการปฏิเสธการเข้าถึงตัวแทนในระยะเวลาการทำงานในกรณีที่ทีมต้องการการควบคุมที่เข้มงวดขึ้น.
การควบคุมที่มีเหตุผลสำหรับทีมที่ใช้การพัฒนาโดยตัวแทน ไม่ใช่ทางเลือกสำหรับความปลอดภัยในการดำเนินงาน
แอปเหมาะสำหรับทีมพัฒนาและวิศวกรด้านความปลอดภัยที่ต้องการขอบเขตที่บังคับใช้ได้รอบการเขียนโค้ดและการตรวจสอบที่ช่วยด้วย AI ถือเป็นชั้นหนึ่งในแนวทางการป้องกันที่ลึกซึ้ง: รวมการกำกับดูแลการตั้งค่าเข้ากับการหมุนเวียนความลับ การควบคุมการเข้าถึง และการตรวจสอบโดยมนุษย์ของรายการที่ถูกทำเครื่องหมาย แอปช่วยลดความเสี่ยงจากการเปิดเผยโดยบังเอิญ แต่ไม่สามารถแทนที่แนวทางปฏิบัติด้านความปลอดภัยในการดำเนินงานที่กว้างขึ้นและการตรวจสอบได้